
 GUIDE RÉSEAU · SÉCURITÉ
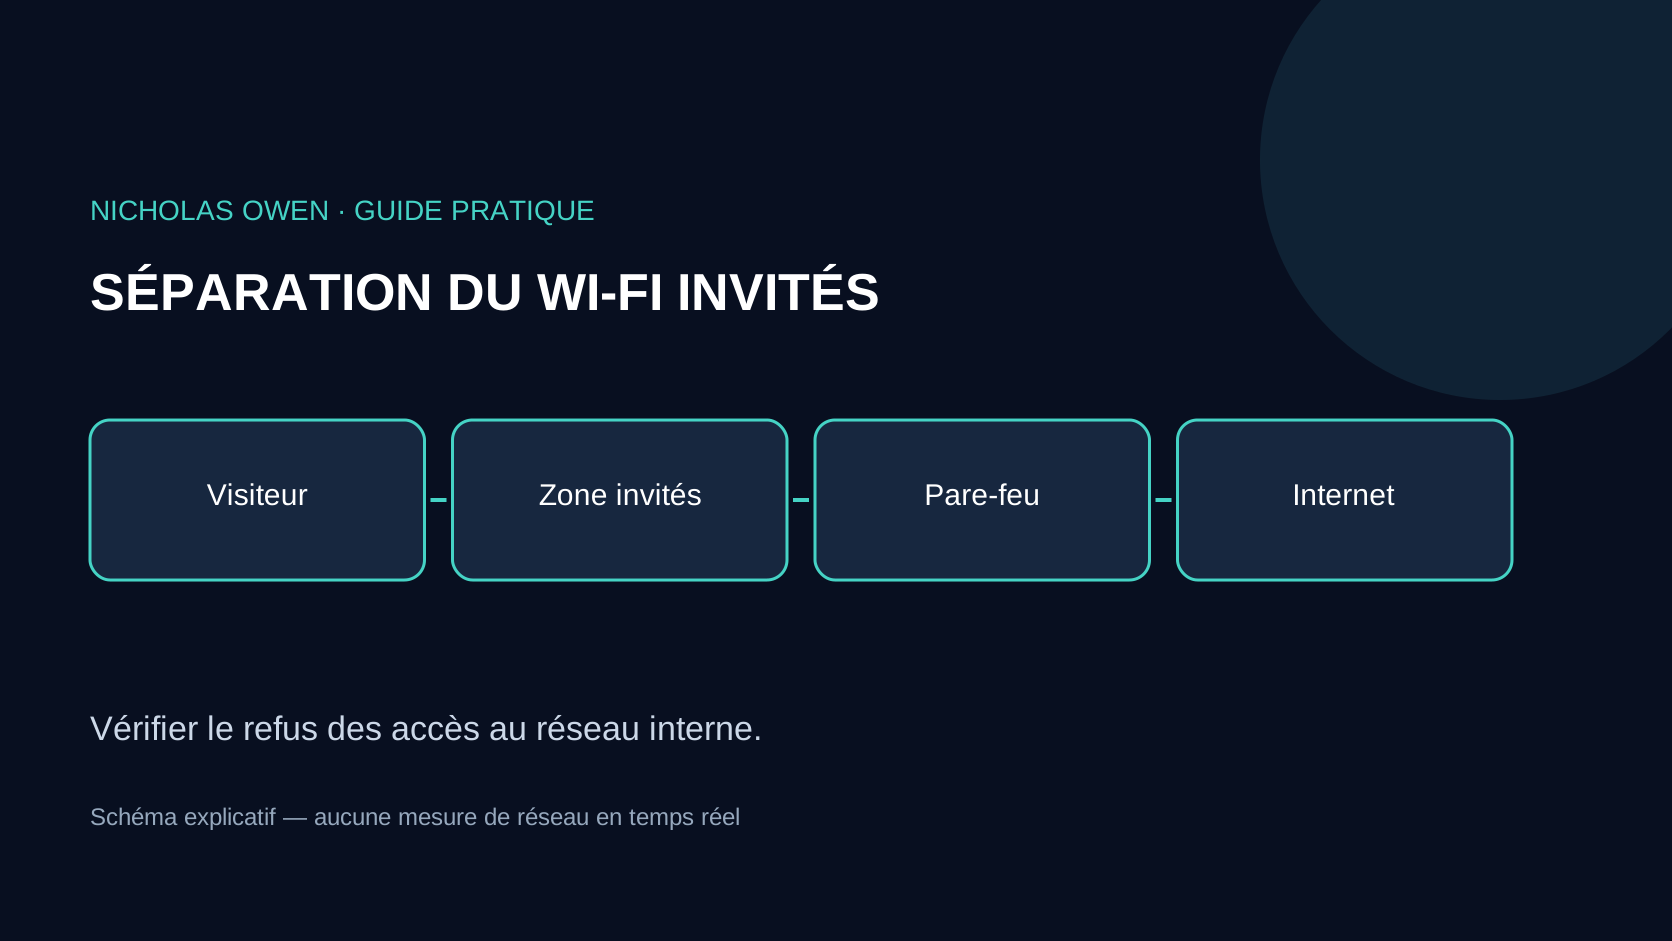
Un Wi-Fi invités qui donne accès à Internet sans exposer le réseau de travail.
Un second nom de réseau ne suffit pas à isoler les visiteurs. La séparation doit exister dans les équipements, le routage, le pare-feu et les règles d’administration, puis être vérifiée depuis un appareil invité.
Qu’est-ce qu’un Wi-Fi invités correctement séparé ?
Un accès rattaché à une zone réseau dédiée, avec des règles qui autorisent les services nécessaires vers Internet et bloquent le réseau interne et les interfaces d’administration. Selon l’usage, l’isolation entre clients et des limites de capacité complètent la configuration. Vérifiez le résultat depuis le terminal d’un visiteur, en IPv4 comme en IPv6 lorsqu’il est actif.
- SSID
- Nom du réseau, sans garantie d’isolation
- Séparation
- Zone dédiée et filtrage effectif
- Administration
- Accessible uniquement aux personnes autorisées
- Recette
- Tester les refus autant que les accès permis

Les couches de protection à vérifier
| Couche | Décision | Test | Erreur fréquente |
|---|---|---|---|
| Radio | Authentification adaptée aux terminaux et au public. | Connexion avec les profils réellement utilisés. | Confondre mot de passe et séparation réseau. |
| Réseau | VLAN ou zone dédiée de bout en bout. | Vérifier l’adresse et les règles appliquées au client. | SSID distinct raccordé au même réseau interne. |
| Pare-feu | Accès Internet contrôlé, réseau interne interdit. | Tester DNS, web et refus des ressources internes. | Filtrage IPv4 uniquement. |
| Exploitation | Gestion, mises à jour, capacité et contacts. | Tester renouvellement des accès et charge représentative. | Compte d’administration partagé avec les visiteurs. |
1. Définir les utilisateurs et les ressources
Identifiez visiteurs occasionnels, prestataires, salles de réunion et équipements à connecter. Certains usages, comme une impression ou une présentation sans fil, nécessitent un service précis plutôt qu’un accès large au réseau interne.
Précisez qui crée, renouvelle et retire les accès. Un portail captif organise un parcours mais ne prouve ni chiffrement radio ni isolation. Documentez les exceptions et évitez de transformer un besoin ponctuel en autorisation générale.
- Public et durée d’accès
- Services explicitement autorisés
- Responsable des accès
- Exceptions documentées
2. Appliquer la séparation de bout en bout
Vérifiez point d’accès, commutateur, liaison montante, routeur et pare-feu. La zone invités doit conserver sa séparation sur tout le chemin. Définissez les règles de communication et refusez les accès à l’administration.
Traitez IPv6 lorsqu’il est actif. Une politique appliquée seulement à IPv4 peut laisser un second chemin non contrôlé. L’isolation entre clients est utile selon le contexte ; certains services de présentation nécessitent toutefois une exception limitée et testée.
- VLAN et trunks cohérents
- Règles vers Internet et réseau interne
- Filtrage IPv4 et IPv6
- Isolation entre visiteurs
3. Protéger l’exploitation
Administrez les équipements depuis une zone autorisée avec des comptes nominatifs lorsque possible. Suivez les mises à jour et la fin de support. Sauvegardez les configurations avant un changement, puis vérifiez la restauration.
Dimensionnez l’accès pour les périodes fréquentées. Les limites par client et la priorisation peuvent préserver les applications de travail, sans remplacer une capacité suffisante. Déterminez les besoins de journalisation avec le responsable compétent, en tenant compte du contexte et des règles applicables.
- Administration séparée
- Configurations sauvegardées
- Capacité et quotas justifiés
- Journalisation proportionnée
4. Réceptionner depuis le côté invité
Avec autorisation, utilisez un terminal représentatif pour vérifier Internet, DNS, expiration de l’accès et absence d’accès aux services internes et consoles d’administration. Ne lancez pas d’analyse intrusive sur un réseau tiers.
Testez également déplacement entre points d’accès, charge et retour après redémarrage. Conservez date, version des règles et résultats. Une modification ultérieure du commutateur ou du pare-feu peut annuler une séparation auparavant correcte.
- Accès autorisés vérifiés
- Refus internes vérifiés
- Mobilité et charge
- Recette après modification
Livrables et critères de réception
Adaptez ces critères à votre périmètre et faites-les valider avant la commande ou le changement. Conservez date, méthode, responsable et résultats. Une hypothèse sans preuve reste à confirmer.
| Contrôle | Livrable | Validation |
|---|---|---|
| Séparation | VLAN et filtrage. | Ressources internes inaccessibles. |
| Administration | Test des interfaces. | Administration interdite aux invités. |
| Usage | Internet et expiration. | Service fonctionnel sous charge. |
Checklist avant décision
- Définir le public
- Lister les exceptions nécessaires
- Créer une zone dédiée
- Contrôler le filtrage des deux piles IP
- Séparer l’administration
- Prévoir les mises à jour
- Tester depuis un terminal invité
- Documenter les résultats
Réponses complémentaires
Deux SSID suffisent-ils ?
Non. Les deux noms peuvent aboutir au même réseau. Vérifiez la séparation et les règles jusqu’au pare-feu.
Le portail captif chiffre-t-il le Wi-Fi ?
Il ne faut pas le supposer. Le portail et la sécurité radio sont des mécanismes différents à configurer et vérifier séparément.
Faut-il bloquer les communications entre invités ?
Cela dépend des usages. L’isolation réduit l’exposition mutuelle ; une exception pour un service précis doit rester limitée et testée.
Le Wi-Fi invités peut-il ralentir les équipes ?
Oui si les utilisateurs partagent une capacité insuffisante. Mesurez la charge et appliquez des limites adaptées aux priorités.
Sources et limites
Ces ressources publiques complètent l’étude. Elles ne remplacent ni un test sur place, ni l’éligibilité opérateur, ni les conditions contractuelles applicables au service concerné.
- ANSSI — Guide d’hygiène informatiquePrincipes de sécurisation, séparation et administration des réseaux.
- ANSSI — Règles de sécurité numériqueBonnes pratiques pour les utilisateurs et les équipements professionnels.
Guide préparé par l’équipe éditoriale de Nicholas Owen Global Telecom et mis à jour le . Les prix, couvertures, délais et performances doivent être confirmés par écrit.
Guides complémentaires
Ces sujets prolongent les vérifications présentées dans ce guide.
 GUIDE RÉSEAU · WI-FI PROFESSIONNELAuditer un Wi-Fi d’entreprise au-delà des barres de signal.Préparez un audit Wi-Fi professionnel : plans, mesures radio, capacité, itinérance, câblage, sécurité, validation et livrables.
 GUIDE RÉSEAU · TRANSITION IPV6Passer à IPv6 par étapes, sans créer un réseau parallèle invisible.Préparez IPv6 sans rupture : inventaire, plan d’adressage, DNS, sécurité, supervision, pilote dual stack et retrait progressif des dépendances IPv4.
 GUIDE · COMMERCE ET CAISSESPréparer la connexion d’un commerce et de ses paiementsUn commerce utilise la connexion pour les paiements, les caisses, les stocks et parfois un réseau destiné aux clients.
GUIDE · HÔTELS ET HÉBERGEMENTConcevoir le Wi-Fi d’un hôtel : chambres, espaces communs et exploitationLe Wi-Fi d’un hébergement doit fonctionner dans des chambres aux matériaux variés, supporter des arrivées simultanées et rester simple à utiliser.